基因寶建立於精準醫學核心理念之上,透過分析個體基因差異,提供客製化的健康與疾病預測建議。精準醫學強調以個人基因、環境與生活習慣資訊為基礎,提供預防、診斷與治療的最佳方案。基因寶的技術架構融合現代生物資訊學、遺傳流行病學與AI人工智慧模型,致力於讓精準健康落地普及。 設計理念以整合「基因資料收集、運算分析、報告產出、精準推播」四大核心功能,並強調模組化、可擴充性與業界共用的標準化流程。其架構整合五大要素如下:
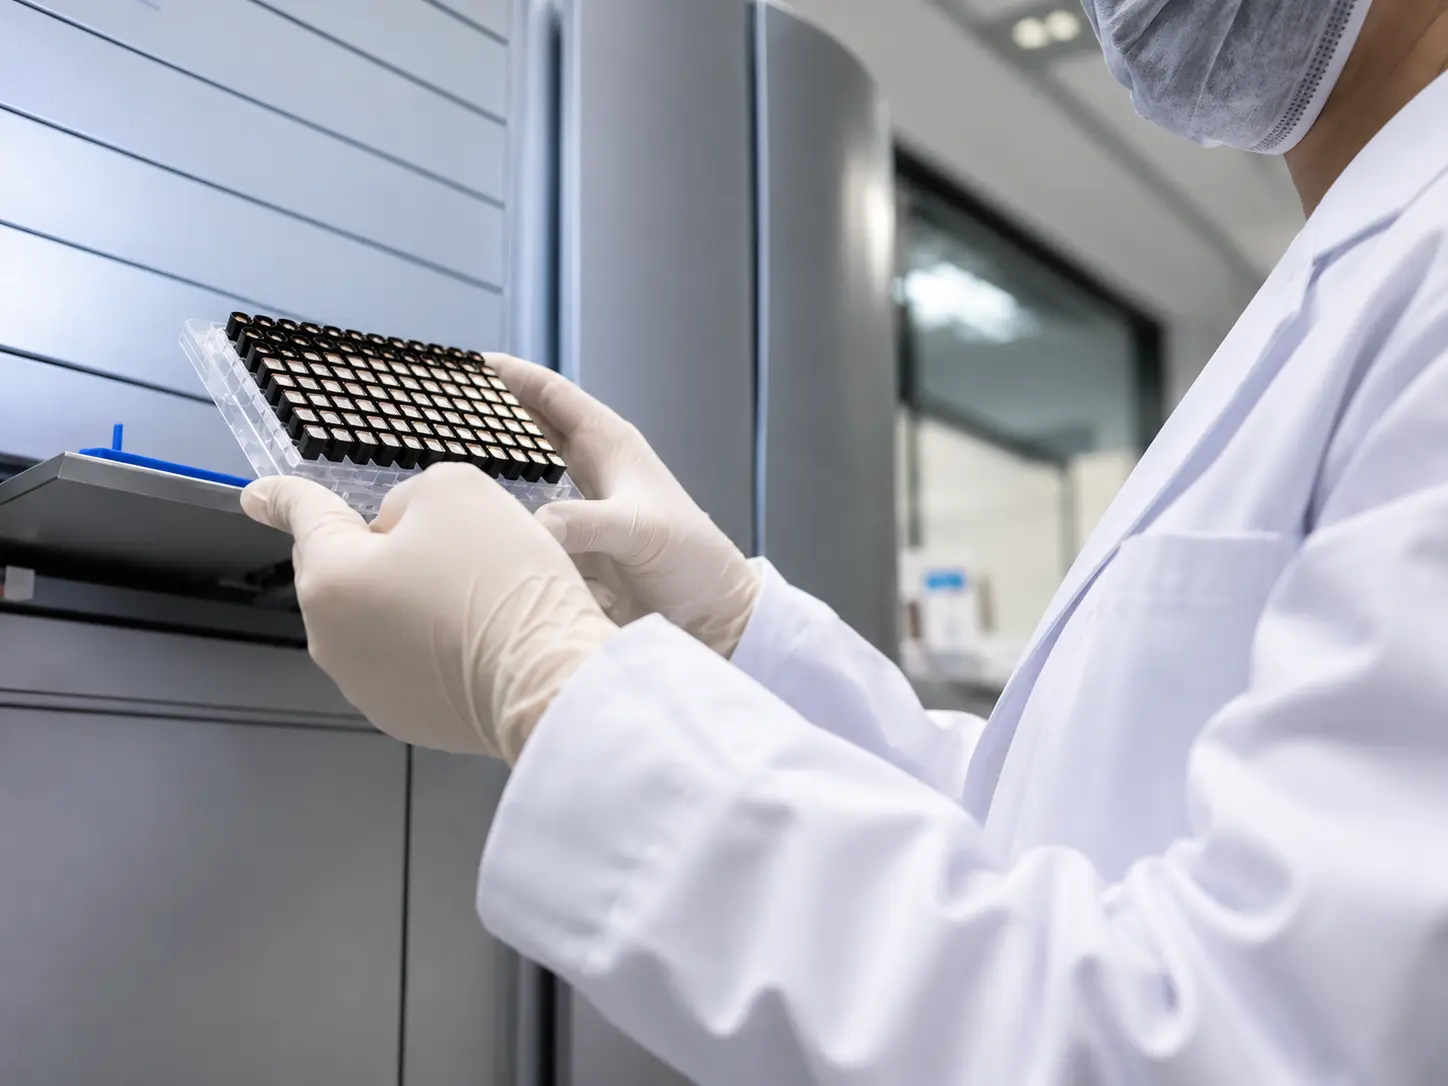
最先進基因晶片:採用Thermo Fisher專為亞洲設計之75萬位點晶片,涵蓋更全面的遺傳多樣性資訊。此晶片相較市面常見10萬至30萬位點之平台,解析度更高,可檢測更廣泛的疾病相關基因與體質。
最具公信力實驗室:全流程檢測由具CAP(錯誤! 找不到參照來源。)國際認證之醫學中心實驗室執行,使用先進DNA萃取與晶片混合技術,搭配高通量掃描系統,確保每一筆基因數據的準確性與穩定性。
最完整參考資料庫:整合國際權威資料庫(如NIH dbSNP)與台灣精準醫療計畫之基因資料庫,建立在地化族群參考基準,擴大演算基礎與參考值範圍,提高風險評估的準確性與可信度。
最佳演算法專利:核心分析使用多基因風險評估模型(Polygenic Risk Score, PRS),整合數百至數千基因位點權重與疾病盛行率,搭配AI技術自動調校模型權重與交互因子進行風險評估。此技術不僅提升預測力,亦具高度可擴充性。
最完整檢測報告與應用串接能力:基因寶以雲端平台實現自動化報告生成與線上簽核,並提供API介面,能與合作廠商的App或網站無縫整合。
長佳智能股份有限公司
Axiom TPM array 為用於檢測與分析 SNP(Single Nucleotide Polymorphism)變異之微陣列晶片。基因寶透過分析中國醫藥大學附設醫院具既有用藥紀錄之病患資料,驗證其於 SNP 檢測分析之效能與準確性。於準確度驗證中,針對 1,463 名受試者同時進行全基因體定序(WGS)與 Axiom TPM SNP array 晶片檢測,比對所有 SNP 點位結果一致性,整體準確度達 99.98%;另針對帶有 Mt-RNR1 SNP 之檢體再以 Sanger 定序進行驗證,結果一致率達 100%。精密度驗證方面,每次試驗皆納入標準 DNA 樣品作為品質控制(QC),結果顯示重複性與再現性皆大於 99%,平均比對率為 99.95%,標準差為 0.000123;另將重複檢測結果透過風險判定分析平台進行藥物代謝基因型分析,藥物基因型判讀一致率達 100%,證實檢測具有良好穩定性與正確性。敏感性驗證顯示,當 DNA 濃度低於 80 ng 時,平均螢光強度低於建議值,因此建議檢體 DNA 濃度需大於 80 ng。另分析使用 gentamicin、amikacin、tobramycin 與 neomycin 等抗生素後發生聽力受損之患者,23 名患者中有 21 名檢測出 Mt-RNR1 基因突變型,敏感性為 91.30%。特異性驗證方面,分析使用上述抗生素但未發生聽力受損之患者,結果特異性為 92.63%;另針對服用 Warfarin 後 PT-INR 無異常患者進行分析,其 CYP2C9、VKORC1 與 CYP4F2 基因特異性分別為 92.95%、83.92% 與 60.79%。
每次檢測皆納入原廠 Thermo Fisher 提供之標準 DNA 樣品作為品質控制(QC)與追溯性確認依據,確保檢測結果具一致性與可追溯性。
檢體核酸萃取須於採檢後 14 天內完成,安定性驗證結果顯示,採檢後 14 天內之檢體皆符合 DNA 濃度與品質允收標準(濃度 >10 ng/µl;260/280 比值 1.6–2.2)。
風險判定系統於正式佈署前,皆由品保工程師執行功能測試、程式源碼分析、弱點掃描及滲透測試,以確認系統功能與資訊安全性。
系統上線前由維運工程師完成佈署,並由產品經理進行最終功能確認,確保系統運作正常且符合使用需求。
定期執行軟體維護與安全管理作業,包括系統更新、修補與最佳化,並持續監控系統日誌與異常事件,以即時發現並處理潛在資安風險,確保系統穩定性與資訊安全。
基因檢測屬於非侵入性、低風險之醫學檢測技術,採樣方式為口腔黏膜或唾液,對受檢者身體不會造成傷害。風險主要來自於以下三方面:
1. 資料處理風險:包含基因資料誤讀、資料遺失或解釋偏差。基因寶已導入AI比對與雙重簽核機制,並實施多重備份與演算法驗證,降低誤判機率。
2. 資訊安全風險:基因資料屬高度隱私敏感資訊,平台符合GDPR與台灣個資法規範,並設有防火牆、加密與權限控管等保護機制。
臨床誤用風險:檢測結果若被誤解或誤用可能影響個人判斷,平台設計報告內容為科普導向,並強調「風險預測不等於診斷」,並建議諮詢專業醫療人員。
建置跨單位「異常通報處理流程」,當樣本污染、數據異常或系統故障時,即時由系統觸發預警並通知實驗室與客戶,於24小時內啟動調查與備援。本公司亦依循 ISO/IEC 27001 建立資訊安全管理系統(ISMS),透過系統化的風險管理機制,識別、評估並控管各類資安風險,確保機敏資料與關鍵資源的保護。根據風險評估結果,制定並實施營運持續計畫(Business Continuity Plan, BCP),以應對各類潛在災難事件,包括自然災害、系統故障或資安攻擊等。危機處理系統涵蓋明確的資安事件通報機制,當偵測到資安異常事件時,應依程序即時通報資訊安全單位與相關主管部門,啟動應變處置流程,確保事件能迅速被研判、隔離與回應,並減少對營運造成的影響。此外,本公司每年至少執行一次營運持續計畫演練,定期檢視並強化回復機制與應變能力,避免因資安漏洞導致長時間營運中斷或資料外洩。