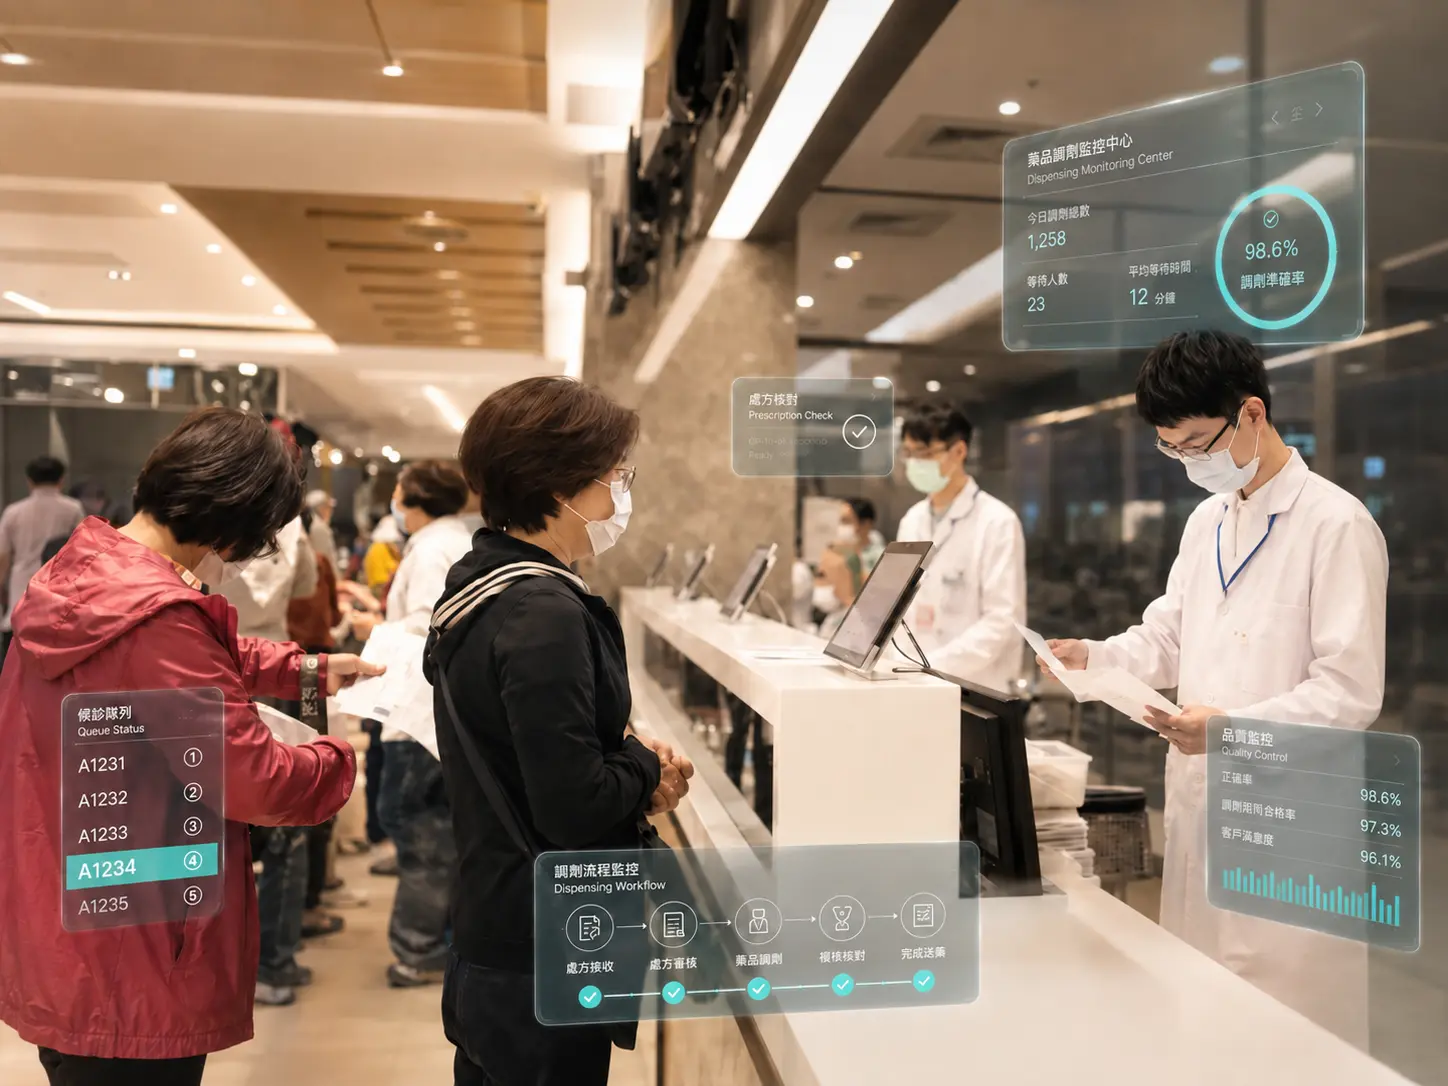
Vitals KPIM 提供業內首見NO Code方式進行指標自動化運算處理,協助品管單位可自行設定自動化指標,讓使用者們更快速掌握指標狀況,不再需要花時間整理報表,系統直接取得數據計算,並提供視覺化圖表,讓使用者操作系統就能以不同維度挖掘資料背後的意義,大幅優化指標管理的效率。 系統特色如下:
NO Code方式建立指標運算自動化
一站式提供指標管理服務
提供整合管理部門指標計畫
單位可分層訂定權責指標
視覺化監控報表
自動化計算指標數據及異常提醒機制
多元式資料分析模組
TCPI同儕指標比較機制
醫策會TCPI要素提報格式產製
叡揚資訊股份有限公司
程式碼安全管理方案: 1. 程式碼的安全漏洞掃描:大多數的應用系統開發,都只著重於如何設計出滿足需求的應用程式「功能」,而很少於開發或測試階段就考慮到應用程式的「安全」部份,造成應用程式漏洞;也有部份應用系統只在測試階段,採取「黑箱」模式的資訊安全檢查,難以真正發現應用系統潛在的漏洞威脅。因此本公司於開發過程中,會定期利用程式原始碼掃描軟體CheckMarx進行程式碼的安全漏洞掃描(簡稱「白箱」檢測),融入軟體開發生命週期(Software Development Life Cycle, SDLC)的CxSuite程式碼自動化檢測機制,解決原始碼安全面臨的挑戰。 2. 資料儲存安全:本公司針對資料儲存分別對於「容量管理」、「測試資料保護政策」、「備份檔案管理」及「密碼欄位加密處理」四個部份皆進行安全控管。 3. 電腦病毒及惡意軟體之防範措施:所有基礎資安控管、網通環境、伺服器基礎資安防護均以現有資安規範為基準,定期進行各類系統軟體及病毒碼更新工作。
一、一般控制措施
應於系統或程式規劃需求分析階段,即將安全需求要項納入系統功能。
資訊系統應保護敏感之資料,防止洩漏或被竄改,必要時應使用資料加密機制。
系統開發、測試及正式環境所使用之設備與存取權限,應採取適當之實體保護、區隔等管控機制。
系統安全性檢測應於上線前執行,並完成漏洞修補作業。
二、軟體控制措施
作業系統變更時,應審查與測試重要營運系統或程式,以確保無不利之衝擊。
系統軟體或程式應由系統負責人進行安裝及軟體測試。
系統負責人需定期檢視更新系統安全修補、防毒軟體及防毒碼,以維持系統正常運作。
三、開發作業控制措施:分別在需求及分析階段、設計階段、建置與測試階段、上線、後續系統增修維護、汰除階段,各階段有相關的各項控制措施,例如在設計階段將安全需求納入考量。
系統開發應符合安全要求:使用者身分認證、系統角色分工與存取權限控制、系統輸入、輸出檢核處理、機密與敏感資料保護、系統作業紀錄與保存,如重要系統之日誌、採用適當之加密保護機制、其他需考量之安全管控措施。
建置與測試階段應將測試環境與正式環境應予以區隔等。
公司治理有關(董事會層級)的風險管理範疇程序,以此管理範疇往下展開,依照風險歸類區分為營運風險、財務風險、資安風險,並串接至公司整體營運計畫(Business Plan)內的風險構面(註解),各相關事業群、事業處及部門依照風險構面的風險事項,進行營運計畫的擘劃和細部執行行動的訂定。(註解:公司採用平衡計分卡策略地圖模式進行營運策略與計畫,而平衡計分卡本涵蓋4個構面,叡揚資訊增加第5個構面為風險構面。)
經營管理總處之經營及品質管理辦公室所負責的公司品管系統內部外在環境等議題面臨的風險(與機會)的分析和管理,落實強化專案風險評估與管控機制,加強以合約為角度之各面向風險辨識與應變等,以及資安風險。
個人資料保護方案:本公司因應個資法將針對個人資料的「蒐集」、「處理」、「利用」及「消滅」四個生命週期進行規範。
公司具備個資工作專案小組:本公司於101年1月31日已啟動個資保護的工作,並成立「叡揚資訊個資工作專案小組」,分別就「人資」、「行銷」、「業務」、「專案與產品服務」、「雲端作業」、「業務服務管理」、「系統管理」及「採購供應商管理」等多個面向成立因應小組,並成立「當事人權利事故處理小組」、「稽核小組」及「法務推動與教育訓練小組」進行個人資料保護的整體性規劃、推動及持續運作。
訂定個人資料保護政策 (1) 制定與承諾個人資料保護政策,並持續推動改善:叡揚公司應使各董事與員工體認保護個人資料之重要性,為能確切保護個人資料而制定與承諾個人資料保護政策(即本政策,含「個人資料保護管理辦法」與其他程序作業和規定),同時加以實施與維持,並且持續推動改善。 (2) 遵守「個人資料保護管理辦法」:叡揚公司應依據「GSS個人資料保護管理辦法」與其他程序作業和規定,在考量各部門的業務內容與規模之下,建立管理體制以適當的保護個人資料。並且,在正確收集、使用、與提供個人資料的同時,應就對資料主體(本人)告知與修正個人資料等事宜,對資料主體採取適當之應對措施。 (3) 確保個人資料的正確性與安全性:叡揚公司為確保個人資料的正確性與安全性,除致力維持個人資料的正確無誤與最新內容之外,並應在資訊通信技術與管理組織體制等兩方面採取合理的安全對策,全力防止個人資料的不當存取、遺失、破壞、竄改、與洩漏等。