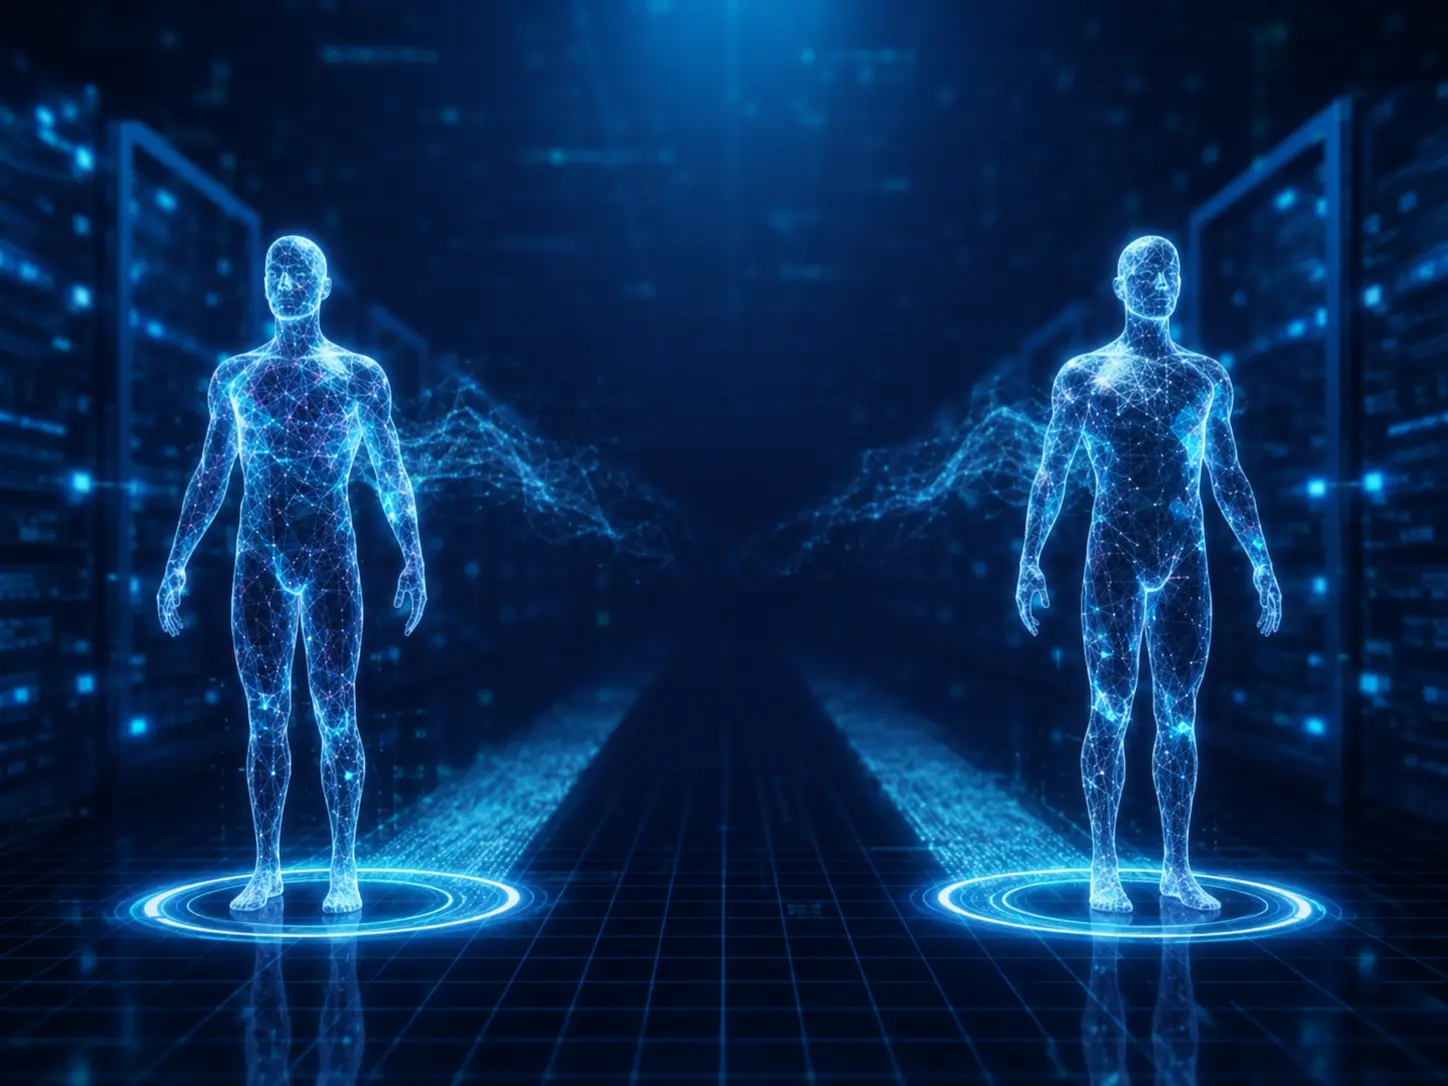
為了因應傳統健檢無法即時反應健康變化的限制,DKABio研發智慧健康風險分析模型及數位孿生演算法技術,並搭配「HA!健康」智慧健管APP,使用者只需要輸8項生理指標(性別、年齡、身高、體重、腰圍、臀圍、收縮壓、舒張壓),加上有關疾病遺傳史與健康行為的6題問卷,系統即可以運用超過一億筆的華人健康資料庫,模擬一個與使用者生理數值相似的專屬健康數位孿生,用以定位當前的整體健康狀態、評估未來十年罹患十多種慢性病的風險值,以及動態模擬24項關鍵生理指標,及早發現亞健康狀態,並提升使用者對自身健康的風險意識。
首先,數位孿生分析結果將推薦個人化的智慧健管方案,包括運動管理方案、飲食管理方案、營養優化方案,以及健康衛教方案,四大方案皆與專家學者協作,共同守護使用者的健康,而APP會將方案轉化為任務提醒執行,可協助使用者建立 PDCA(Plan–Do–Check–Act)健康循環,讓個人得以持續追蹤成效並優化健康行為。進一步養成自主健管的好習慣。再者,APP會依據使用者日常所輸入的生理數據,一週模擬一次關鍵生理指標數值,如糖化血色素、總膽固醇、白蛋白量等。當指標異常時,系統會自動警示,告知使用者須多加留意,若連續收到警示,則建議使用者前往專業醫療單位進一步檢查。
本產品呼應「健康台灣2030」政策藍圖,支持「健康促進」、「智慧醫療」與「數位轉型」三大方向,協助國家推動慢性病防治、健康促進職場、數位健康產業的發展,透過「預防勝於治療」、「促進健康老化」、「智慧健康生活圈」之實踐,打造全民健康促進新典範。
北市衛器製 字第 MD6101000537號製造業醫療器材商許可執照
醫療照護場域:與高雄榮總合作,取得IRB與真實世界數據驗證,建立醫界公信力,並已成功運用在高雄榮總、永和耕莘醫院、安法診所等機構,未來將持續與更多醫療院所合作。
企業場域:與大型企業(如邁達特)導入EHM,協助其達成ESG與永續目標。
原料檢驗
問卷與生理資料:須具備使用者簽署之電子同意書(eConsent)。
第三方模型與套件:引進之開源套件與演算法,均須符合商用友善(Commercially Viable)之開放原始碼授權規範(包含 Apache 2.0、MIT、BSD,以及符合後台運算合規之 GPL 規範),確保無商用智慧財產權衝突與法規風險。 ・
半成品驗收
模型需經過5折交叉驗證,平均誤差 ≤15%。
成品驗收
運算效能與擴充性驗證(Performance & Scalability): 本系統著重於運算之高穩定度。經實測,單一進程(Single-process)下每筆生理資料分析可於 3 至 5 秒內穩定完成。系統架構已具備多進程(Multi-processing)水平擴充能力,未來可視業務量隨時彈性調整核心數,確保大規模批次資料處理之時效性。
上線後監督
系統運行狀態監控(System Availability Monitoring):捨棄無法即時取得之臨床準確率監測,改採「系統執行狀態與流程完整性監控」。系統每日自動排程稽核運算任務,確保每筆報告皆正常跑完。
即時異常告警機制(Instant Exception Alerting): 建立自動化錯誤回報管線。一旦系統發生運算中斷或執行失敗,將即時觸發自動告警(Discord 通報機制),首時間推播錯誤日誌(Log)予相關維運技術人員,以利即時排查與修復,保障系統服務之高可用性。
國際標準銜接與品保規範
本公司相關管理辦法遵循以下國際標準:
ISO 27001:內部稽核(存取權限、供應鏈安全、日誌保存)。
GMLP:建立 Model Card(模型來源、族群適用性、限制條件)與Data Card(資料來源、特徵分布)。
GDPR:個人隱私保護。
審計軌跡:所有版本、配置變更需保存 ≥5 年。
製程管理(包括製造工廠登記證資訊及資格證明)
■外部供應商管理:IDC SLA ≥99.9%,具備防火牆、DDoS 防護、VLAN 分區,並接受每年資安稽核。
■持續改善:依 PDCA 流程,每半年檢視缺陷數、API 延遲、用戶投訴數據。
風險分析與控制
■主要風險控管
・模型失準/資料漂移 → 本模型鎖定單一穩定版本,透過前端生理指標值域校驗主動攔截異常輸入,並建立由用戶回報與客訴觸發之人工個案審查機制。
・個資/隱私風險 → TLS 1.2/1.3 傳輸協定 +HMAC-SHA256完整性驗證;AES-256金鑰保存於安全模組;存取日誌保存≥2年。
・第三方套件風險控管:
Ⅰ. GitLab 原始碼控管與審查: 專案原始碼統一於 GitLab 平台進行集中化版本管理。任何代碼異動與套件引進,皆須通過團隊內部之程式碼審查(Code Review)機制方可合併。
Ⅱ. 套件版本鎖定(Version Lock):系統之第三方套件版本凍結,避免自動更新帶來不確定性。凡遇系統環境重大升級時,由技術團隊針對已知安全通告(CVE)進行人工核對與合規評估後方才執行,確保供應鏈安全。
■個人資料保護措施
・個資範圍:姓名、Email、電話、身分證號、健康資料、帳號資訊、設備 ID。
・存取保護:最低存取原則、存取紀錄。
・人員管理:新進教育、年度內部稽核、定期密碼更新。
・區域管理:作業場域有 24 小時錄影,保存 ≥1 年。
・事故應變:通報流程、事故報告(含原因、改善措施)。
・申訴處理:10 日內完成處理,存檔。
・終止後處理:專案結束後銷毀個資(碎紙/格式化/物理破壞),保存銷毀證據 ≥5 年。
資料治理
版本與樣本控制:資料集版本鎖定(固定使用美兆基準資料集 v1.0),不進行常態性樣本抽換或更新,降低重複樣本與標籤污染風險。
系統與模型生命週期管理
模型與系統版控:鎖定已驗證之商用模型版本,並導入系統與模型版控。
環境隔離與部署策略:隔離測試環境與正式環境,所有更新須完成測試與驗證後方可上線。
服務穩定性監測:持續監測服務可用性、異常值攔截情形及使用者回報。
隱私、法規與倫理合規
資訊安全措施:要求客戶傳輸去識別化資料。
法規延伸:如涉及SaMD,需符合TFDA/FDA/EMA審查標準。
AI 倫理:透明性、公平性、問責性。
資安防護規劃
應用層:FindSecBugs白箱檢查;OWASP ZAP黑箱檢查;FindSecBugs、lintr弱點掃描。
網路層:APT/DDOS防護;VLAN網路區隔;SSL VPN;USB管控。
系統層:主機安裝資安防護程式並定期更新;稽核日誌保存 3 年。
備份:程式碼每日更新、每週保存GitLab image;資料依重要性分級定期備份。
管理層:資安小組、教育訓練、社交工程演練、禁止私人設備。
危機處理系統
分級處置
・SEV-1:6小時內通報,48小時內修復。
・SEV-2:24小時內修復,提供臨時替代方案。
・SEV-3:72小時內排除。
通報流程
・內部:Discord自動標記 @主管 @資安長。
・外部:24小時內於狀態頁公告,並通知客戶。
修復與改善:所有事故須執行RCA+CAPA,14日內完成報告。
編號 112129091 疾病風險定位模組及方法
編號 112303920 顯示螢幕之圖形化使用者介面
第十六屆國家新創獎 ─ 企業新創組/智慧醫療與健康科技類
第十七屆國家新創獎 ─ 新創精進獎
第十八屆國家新創獎 ─ 新創精進獎
第十九屆國家新創獎 ─ 新創精進獎